Reactive Web Firewall: dal 403 al ban nftables in tempo reale
Implementazione pratica di un Reactive Web Firewall: modulo Apache, regole applicative, helper Unix socket, fast-ban nftables, whitelist, test end-to-end e troubleshooting.
Reti, server e sicurezza. Esperienza reale, configurazioni reali.
Reti, server e sicurezza. Esperienza reale, configurazioni reali.
Il livello web è una frontiera di sicurezza completa: TLS, reverse proxy, header, Real IP, logging e rilevamento applicativo devono lavorare insieme. Qui documentiamo sia la costruzione del punto di ingresso HTTP/HTTPS sia i meccanismi con cui trasformare un segnale applicativo in una reazione di rete.
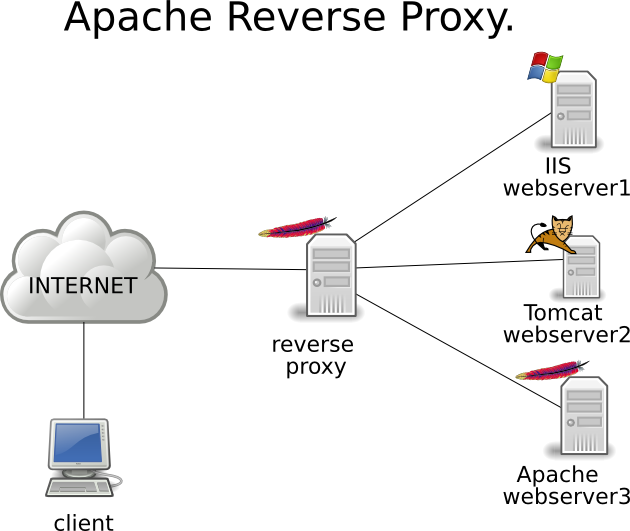
Da dove partire: Apache Reverse Proxy, poi Reactive Web Firewall.
Per osservare e investigare: prosegui con Apache e Log e IR Stack. Il vecchio caso phpMyAdmin 3.x resta invece come archivio storico di una vulnerabilità applicativa.
Implementazione pratica di un Reactive Web Firewall: modulo Apache, regole applicative, helper Unix socket, fast-ban nftables, whitelist, test end-to-end e troubleshooting.
Guida pratica ad Apache come reverse proxy: mod_proxy, TLS, backend, WebSocket, header, Real IP dietro proxy/CDN, logging, test e hardening.
Case study storico sulle vulnerabilità phpMyAdmin 3.x del 2011. Il vecchio exploit è stato rimosso; restano CVE, condizioni, patching e lezioni sulla gestione sicura degli strumenti amministrativi web.
